Ordliste
Tofaktorautentisering
Tofaktorautentisering, ofte forkortet 2FA, bruker to ulike typer bekreftelse for å kontrollere hvem som logger inn. Et vanlig eksempel er et passord etterfulgt av en kode fra en autentiseringsapp eller godkjenning på en annen enhet.
Hvorfor dette er viktig
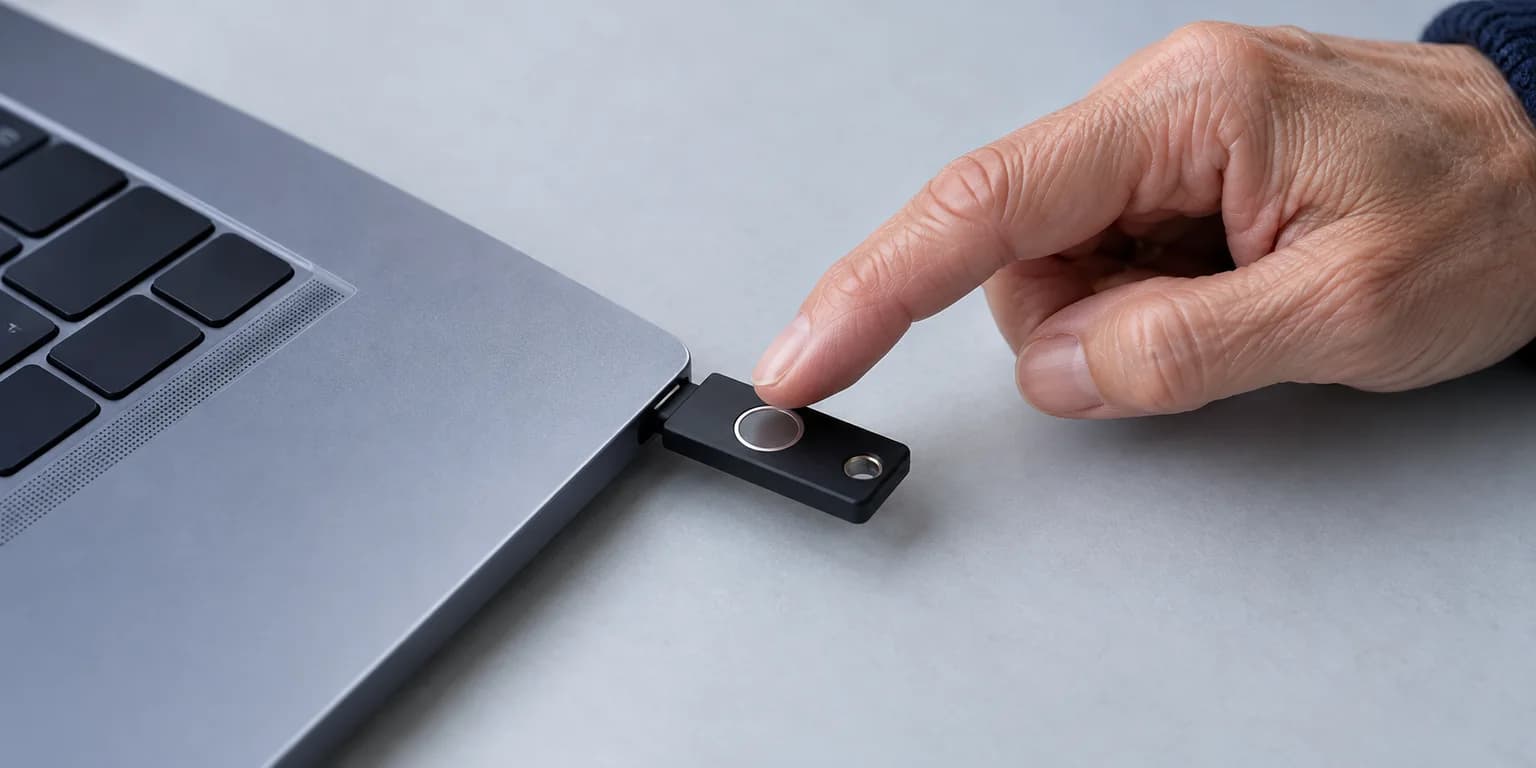
Tofaktorautentisering beskytter kontoer og forklarer hvorfor et passord alene kanskje ikke er nok til å logge inn. Den andre faktoren kan være knyttet til et telefonnummer, en autentiseringsapp eller en enhet ingen andre kan låse opp. Å kjenne passordet gir ikke et familiemedlem tillatelse til å bruke kontoen.
Å planlegge for 2FA betyr å dokumentere hvordan kontoer kan gjenopprettes, ikke å svekke sikkerheten.
Vanlige feil
- Å tro at passordet alene er nok hvis noe skjer.
- Å si opp mobilabonnementet eller slette innholdet på en enhet før du har sjekket hvilke kontoer som bruker nummeret eller enheten til bekreftelse.
- Å unnlate å notere hvor autentiseringsapper, reservekoder eller fysiske sikkerhetsnøkler oppbevares.
Trygge fremgangsmåter
- Dokumenter hvilke kontoer som bruker SMS-koder, autentiseringsapper, sikkerhetsnøkler eller godkjenning på en annen enhet.
- Noter i en sikker plan hvor reservekoder og enheter for gjenoppretting oppbevares.
- Før du endrer eller sier opp mobilabonnementet, sjekk hvilke kontoer som bruker nummeret, og hvilke godkjente muligheter for gjenoppretting som finnes.