Słownik
Uwierzytelnianie dwuskładnikowe
Uwierzytelnianie dwuskładnikowe, w skrócie 2FA, wykorzystuje dwa różne rodzaje potwierdzenia tożsamości osoby, która się loguje. Częstym przykładem jest hasło, po którym trzeba podać kod z aplikacji uwierzytelniającej lub zatwierdzić logowanie na innym urządzeniu.
Dlaczego to ważne
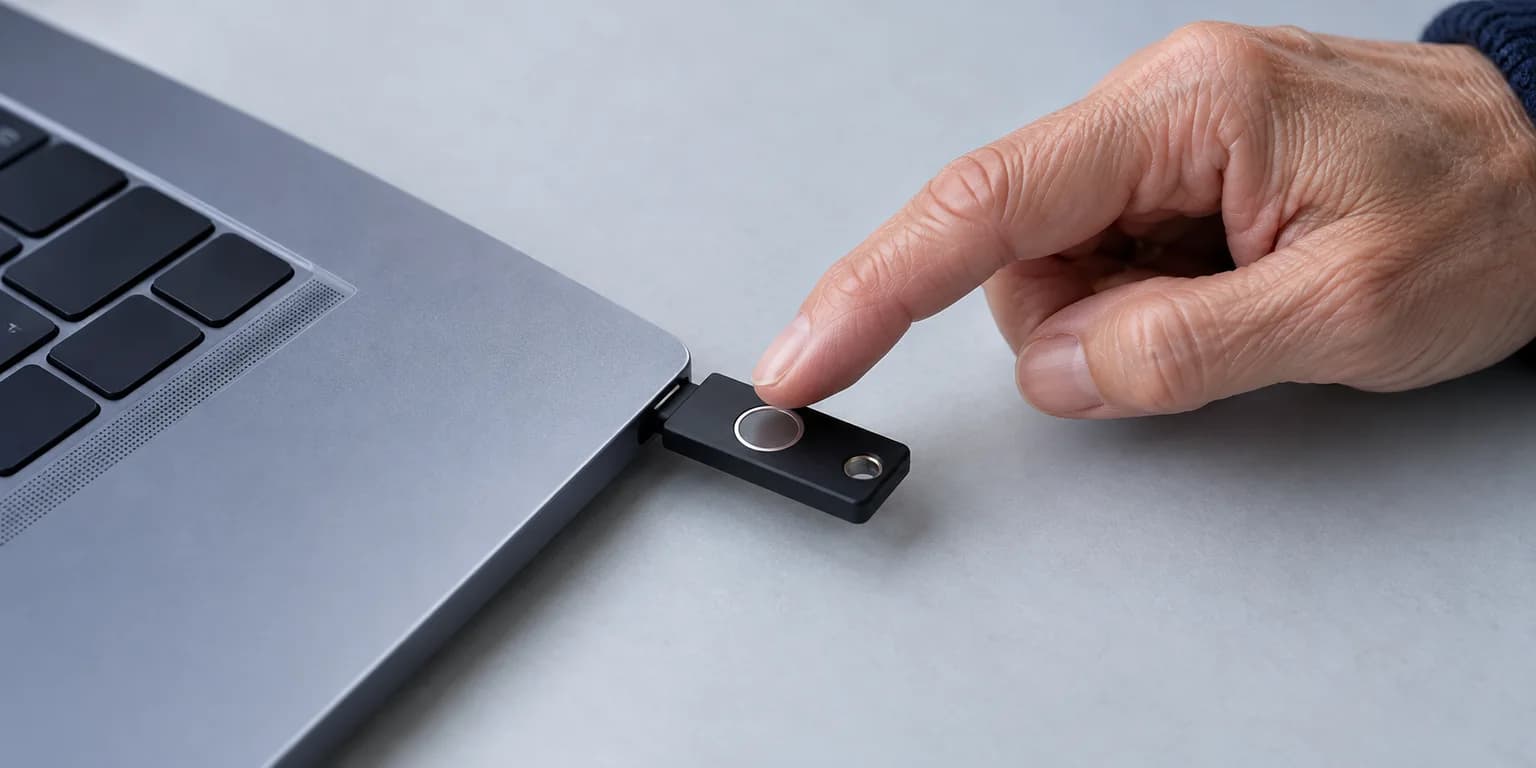
Uwierzytelnianie dwuskładnikowe chroni konta i wyjaśnia, dlaczego samo hasło może nie wystarczyć do zalogowania się. Drugi składnik może zależeć od numeru telefonu, aplikacji uwierzytelniającej lub urządzenia, którego nikt inny nie potrafi odblokować. Znajomość hasła nie daje członkowi rodziny prawa do korzystania z konta.
Przygotowanie planu dla kont z takim zabezpieczeniem polega na zapisaniu sposobów odzyskiwania dostępu, a nie na osłabianiu zabezpieczeń.
Typowe błędy
- Zakładanie, że samo hasło wystarczy, gdy coś się stanie.
- Rozwiązanie umowy na usługi komórkowe lub wymazanie urządzenia przed sprawdzeniem, które konta korzystają z numeru telefonu lub urządzenia do weryfikacji tożsamości.
- Brak informacji o tym, gdzie znajdują się aplikacje uwierzytelniające, kody zapasowe lub klucze bezpieczeństwa.
Bezpieczne postępowanie
- Zapisz, które konta korzystają z SMS-ów, aplikacji uwierzytelniających, kluczy bezpieczeństwa lub zatwierdzeń na innym urządzeniu.
- Zapisz w planie, gdzie znajdują się kody zapasowe i urządzenia do odzyskiwania dostępu. Same kody przechowuj w bezpiecznym miejscu.
- Przed zmianą lub rezygnacją z usług komórkowych sprawdź, które konta korzystają z numeru i jakie sposoby odzyskania dostępu są dozwolone w twojej sytuacji.