Ordliste
Tofaktorautentifikation
Tofaktorautentifikation, ofte kaldet 2FA, bruger to forskellige typer bekræftelse til at kontrollere, hvem der logger ind. Et almindeligt eksempel er en adgangskode efterfulgt af en kode fra en autentificeringsapp eller godkendelse på en anden enhed.
Hvorfor det betyder noget
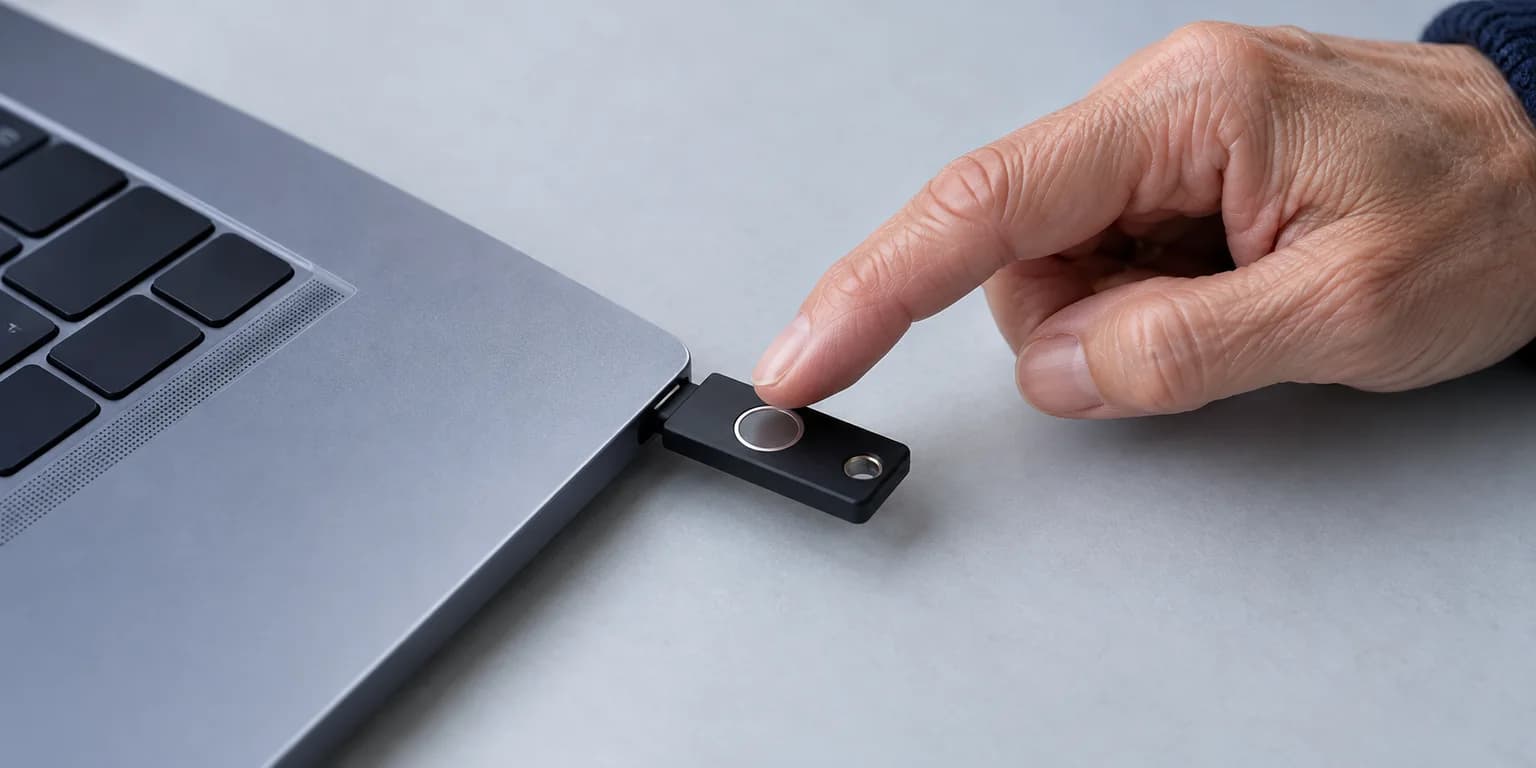
Tofaktorautentifikation beskytter konti og forklarer, hvorfor en adgangskode alene måske ikke er nok til at logge ind. Den anden faktor kan være knyttet til et telefonnummer, en autentificeringsapp eller en enhed, som ingen andre kan låse op. At kende adgangskoden giver ikke et familiemedlem lov til at bruge kontoen.
At planlægge for 2FA handler om at dokumentere gendannelsesvejene, ikke om at svække sikkerheden.
Almindelige fejl
- At tro, at adgangskoden alene vil være nok, hvis noget sker.
- At opsige mobilabonnementet eller slette indholdet på en enhed, før du har undersøgt, hvilke konti der bruger nummeret eller enheden til bekræftelse.
- At glemme at notere, hvor autentificeringsapps, backupkoder eller fysiske sikkerhedsnøgler findes.
Sikre fremgangsmåder
- Dokumentér, hvilke konti der bruger sms-koder, autentificeringsapps, sikkerhedsnøgler eller godkendelse på en anden enhed.
- Notér i en sikker plan, hvor backupkoder og enheder til gendannelse opbevares.
- Før du ændrer eller opsiger mobilabonnementet, skal du undersøge, hvilke konti der bruger nummeret, og hvilke godkendte muligheder for gendannelse der findes.