Sanasto
Kaksivaiheinen tunnistautuminen
Kaksivaiheisessa tunnistautumisessa eli 2FA:ssa käytetään kahta erityyppistä tapaa varmistaa, kuka kirjautuu sisään. Tavallinen esimerkki on salasana ja sen jälkeen tunnistautumissovelluksen koodi tai kirjautumisen hyväksyminen toisella laitteella.
Miksi sillä on merkitystä
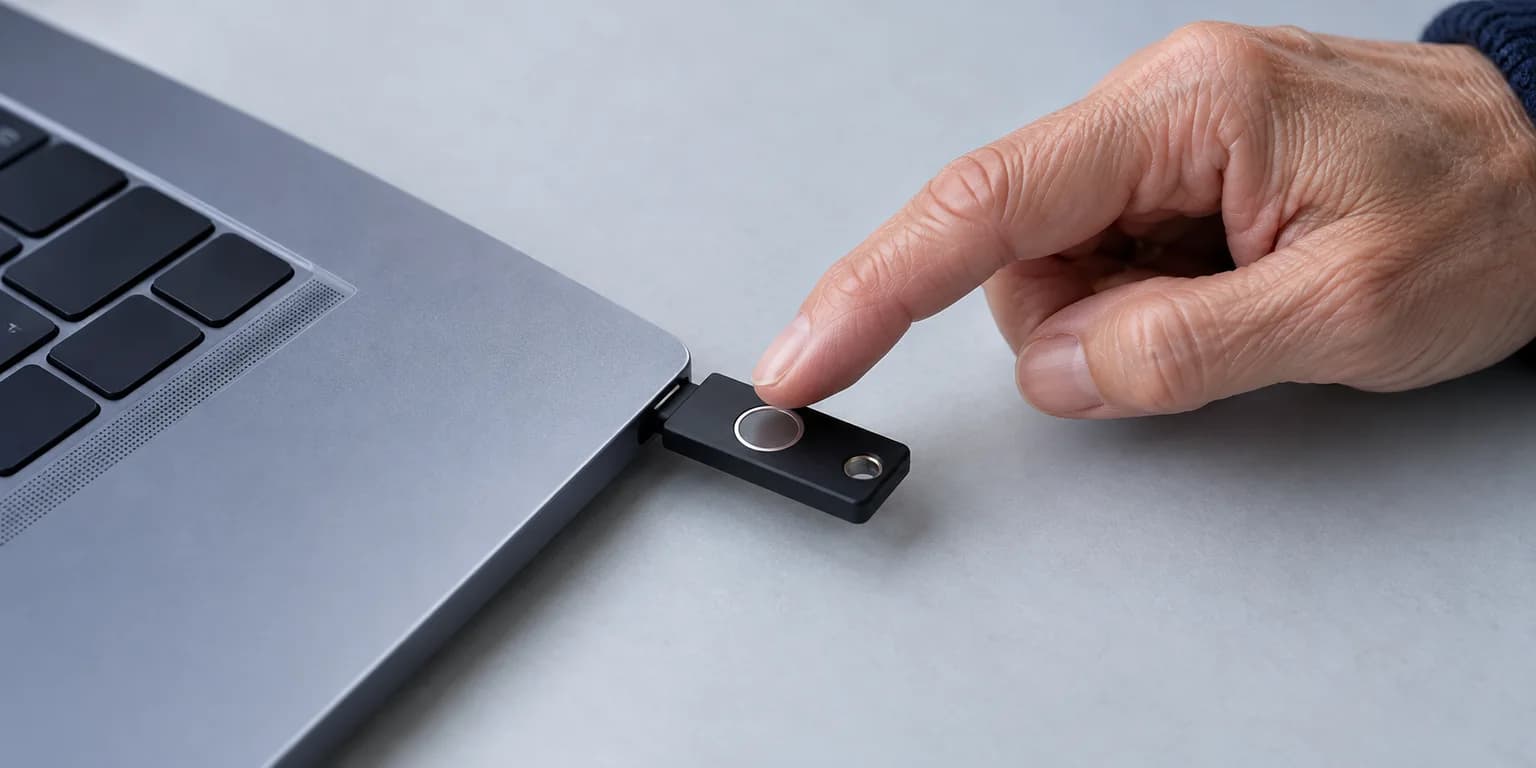
Kaksivaiheinen tunnistautuminen suojaa tilejä ja selittää, miksi pelkkä salasana ei välttämättä riitä kirjautumiseen. Toinen tekijä voi riippua puhelinnumerosta, tunnistautumissovelluksesta tai laitteesta, jonka lukitusta kukaan muu ei voi avata. Salasanan tietäminen ei anna perheenjäsenelle lupaa käyttää tiliä.
Kaksivaiheiseen tunnistautumiseen varautuminen tarkoittaa tilien palautuskeinojen kirjaamista, ei turvallisuuden heikentämistä.
Yleiset virheet
- Oletus, että pelkkä salasana riittää, jos jotakin tapahtuu.
- Puhelinliittymän irtisanominen tai laitteen tyhjentäminen ennen kuin on selvitetty, mitkä tilit käyttävät numeroa tai laitetta kirjautumisen vahvistamiseen.
- Tunnistautumissovellusten, varakoodien tai fyysisten turva-avainten sijaintien kirjaamisen unohtaminen.
Turvalliset käytännöt
- Kirjaa, mitkä tilit käyttävät tekstiviestikoodeja, tunnistautumissovelluksia, turva-avaimia tai hyväksyntää toisessa laitteessa.
- Merkitse turvalliseen suunnitelmaan, missä varakoodeja ja palautukseen tarvittavia laitteita säilytetään.
- Ennen kuin muutat tai irtisanot puhelinliittymän, tarkista, mitkä tilit käyttävät numeroa ja mitä hyväksyttyjä palautuskeinoja on tarjolla.