Glossário
Autenticação de dois fatores
A autenticação de dois fatores, abreviada para 2FA, utiliza dois tipos diferentes de prova para confirmar quem inicia sessão. Um exemplo comum é uma palavra-passe seguida de um código de uma aplicação de autenticação ou de uma aprovação noutro dispositivo.
Porque é importante
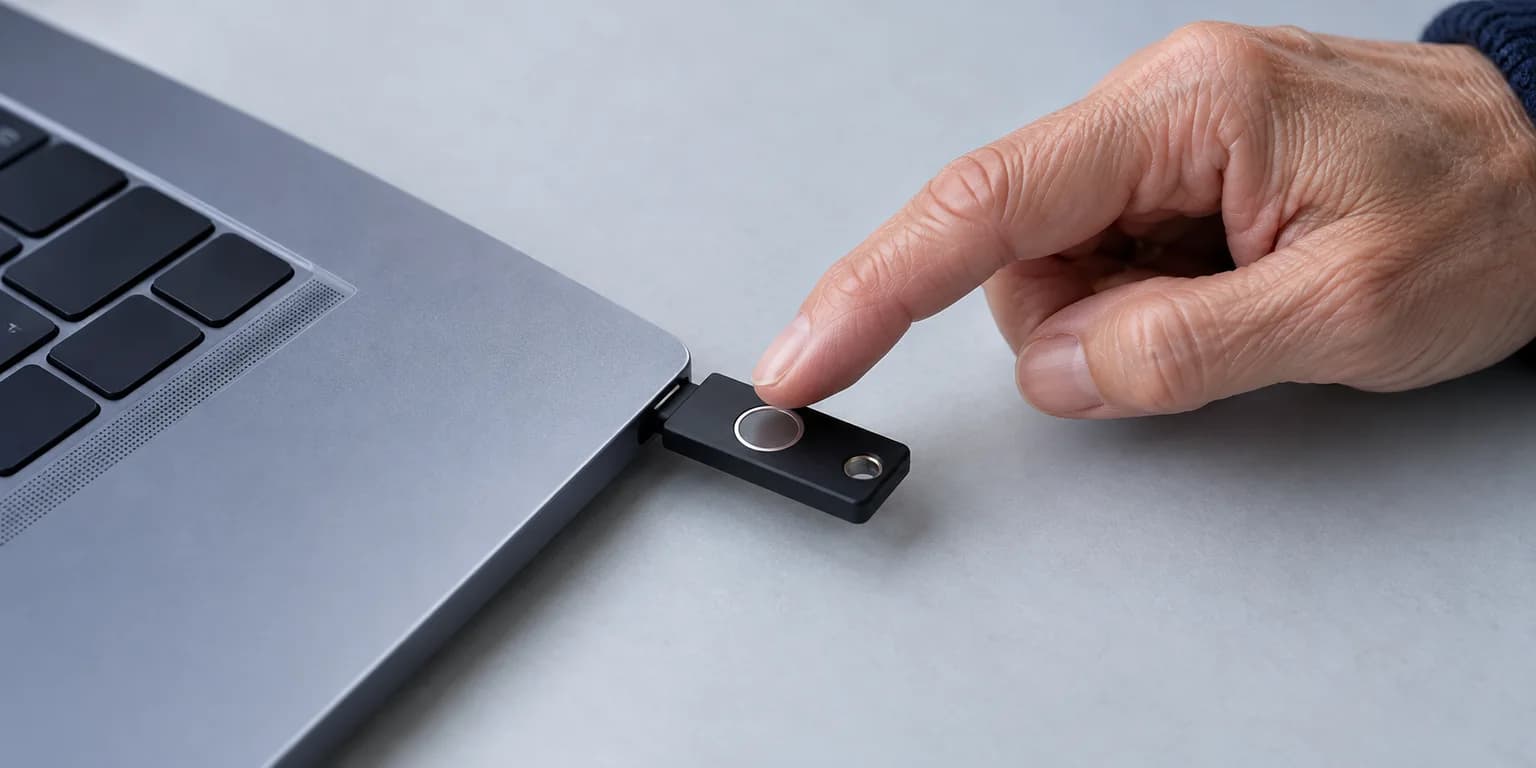
A autenticação de dois fatores protege as contas e explica por que razão saber a palavra-passe pode não chegar para iniciar sessão. O segundo fator pode depender de um número de telefone, de uma aplicação de autenticação ou de um dispositivo que mais ninguém consiga desbloquear. Conhecer a palavra-passe não dá a um familiar autorização para usar a conta.
Planear o acesso a contas com autenticação de dois fatores significa documentar as formas de recuperação, não enfraquecer a segurança.
Erros comuns
- Achar que a palavra-passe será suficiente se alguma coisa acontecer.
- Cancelar o serviço móvel ou apagar os dados de um dispositivo antes de verificar que contas dependem deles para confirmar a identidade.
- Não registar onde estão as aplicações de autenticação, os códigos de segurança ou as chaves físicas.
Práticas seguras
- Registar que contas usam SMS, aplicações de autenticação, chaves de segurança ou aprovações noutro dispositivo.
- Registar no plano onde estão os códigos de segurança e os dispositivos de recuperação. Manter os códigos num local seguro.
- Antes de alterar ou cancelar o serviço móvel, verificar que contas utilizam o número e que opções autorizadas de recuperação estão disponíveis.